情報セキュリティ
基本的な考え⽅
ビジネスのデジタル化が進む中、リスクマネジメントにおける情報セキュリティ(サイバーセキュリティ)の重要性は高まり、当社の事業経営への影響範囲もますます拡大しています。
サイバー攻撃は近年著しく高度化しており、工場・お取引先様を含む事業領域への脅威が増加していること、またクラウドやAIの活用推進などの環境変化に伴うリスクも増大していることから、当社では「サイバーセキュリティ対策の強化」をマテリアリティのひとつに設定しました。
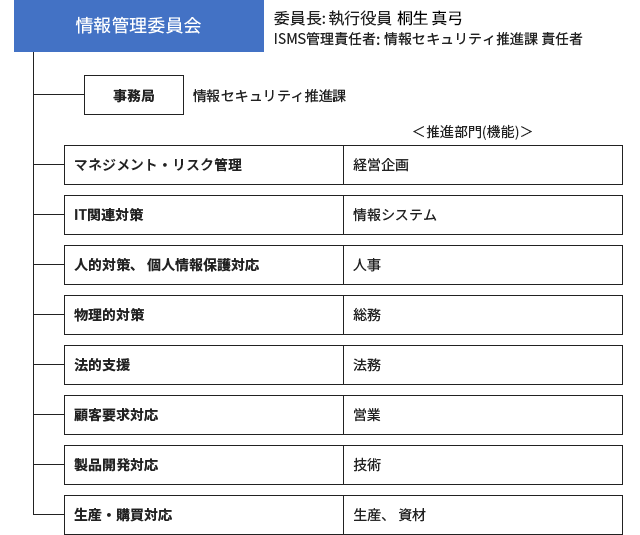
当社グループでは、情報管理委員会を設置し、ISO/IEC27001に準拠した情報管理に関する規定の制定、情報セキュリティ強化施策の展開及び社員教育などを⾏うとともに、各部⾨に配置した情報管理責任者と連携しながら、グローバル全体で安心・安全な情報管理に取り組んでいます。

認識している情報セキュリティリスク
内外の環境変化により、当社が所有もしくは利⽤する情報や情報システムが改ざん、破壊、漏洩される可能性があります。
当社では、以下を情報セキュリティリスクとして認識しています。
- 業務活動、⽣産・出荷活動の停⽌
- 預かっている情報の漏洩による損害賠償
- 新技術の漏洩による競争⼒低下
- セキュリティインシデントによる企業イメージの毀損と販売機会損失
- 各国による法制度強化
- 新たな領域へのサイバー攻撃
(サプライチェーン、工場制御システム、当社クラウドサービス、働き方改革に伴い変化した業務環境) - AI活用に伴うセキュリティリスク
推進体制
情報管理委員会を設置し、グループ全体の情報セキュリティリスクの低減と適切な情報管理の実現に向けた取り組みを進めています。
運用
情報管理に関する方針や施策の定着状況を把握し、継続的な改善を図るため、各部門を対象に毎年情報管理監査を実施しています。監査では、過去の運用や課題、環境変化を踏まえ、情報管理の状況や教育実績、今後の課題を確認しています。
なお、ビジネス詐欺などの脅威の増加やクラウドシステムの活用推進、在宅勤務等の新たな働き方の浸透といったビジネス環境の変化に対しては、拠点ごとの管理と重要情報の統制を組み合わせたマトリックス管理により、きめ細かなリスク管理体制を構築しています。
情報セキュリティ対策の強化
工場を含む関連部門とお取引先様に対する業務監査を通じて、生産設備(FA/OT領域)を含む情報システム及びセキュリティシステムの運用・保全・障害対応の最適化を進めています。これにより、情報の不正な改ざんや漏洩を防止するとともに、システムの安定稼働を維持できる体制の整備に取り組んでいます。
また、CSIRT(Computer Security Incident Response Team)を設置し、情報セキュリティインシデントが発生した際の被害最小化に向けて、迅速かつ適切な処置ができる体制を構築しています。加えて、サイバー攻撃等を想定したインシデント対応訓練を、経営層を含めグローバルで継続的に実施し、対応力の向上を図っています。
「車載製品のサイバーセキュリティに対する取り組み」については、以下のリンク先をご覧ください。
「プライバシー保護」については、以下のリンク先をご覧ください。
認証取得
⾞載事業に関係する営業、開発、⽣産拠点において、ドイツ⾃動⾞⼯業会情報セキュリティ評価(VDA-ISA)に基づいたTISAX認証(Trusted Information Security Assessment Exchange)の取得を完了し、更新の対応を継続しています。
指標と目標
中期経営計画2027における指標・目標に対する実績は以下の通りです。
| 範囲 | 2025年度 実績 |
中期経営計画2027における 2027年度目標 |
||
|---|---|---|---|---|
| 顧客・製品・社内の重要情報のセキュア管理・統制システム導入 | 連結 | 地域毎に順次導入中 | 同システム導入・運用開始 | |
| アライアンス企業等調査情報管理 | 連結 | アライアンス企業との協議開始 | 各種関連ガイドライン作成・運用開始 |